
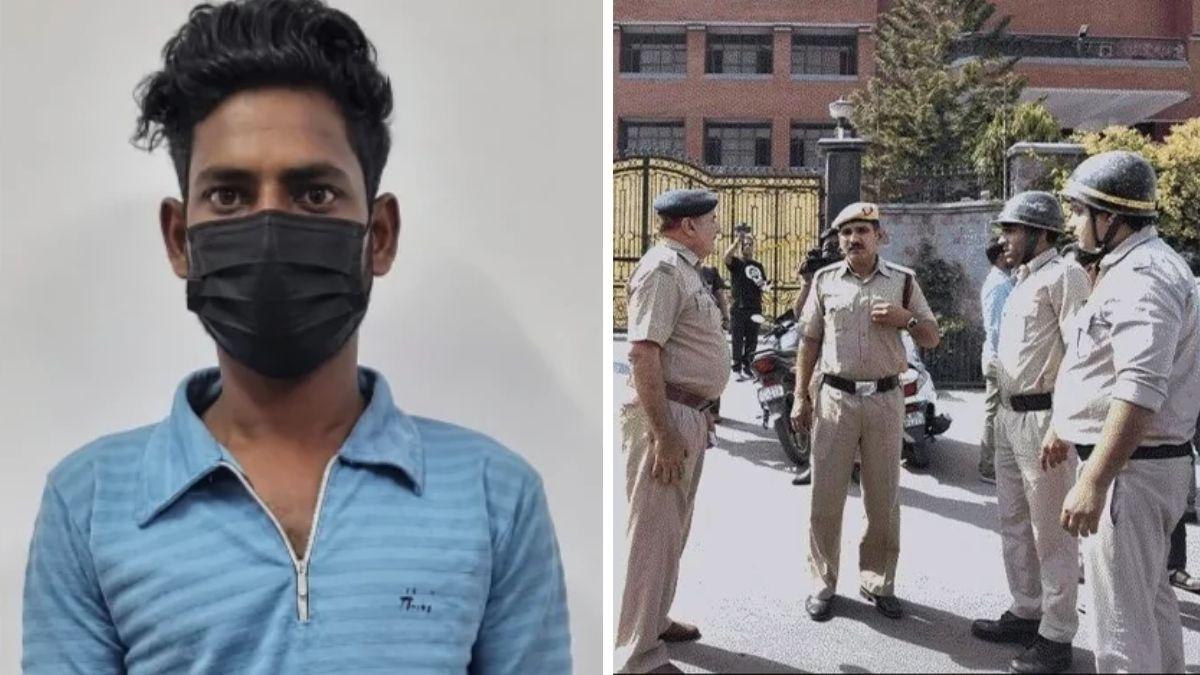
उत्तर प्रदेश के कानपुर में 24 साल के एक युवक के लैपटॉप से मिले 20 लाख से ज्यादा फर्जी जीमेल अकाउंट साइबर अपराध की एक ऐसी दुनिया का खुलासा करते हैं जहां डिजिटल पहचान भी बिकाऊ है. आरोप है कि कानपुर के घाटमपुर में रहने वाले अंकित शंखवार ने फर्जी पहचान के सहारे लाखों ईमेल अकाउंट तैयार किए और उन्हें पाकिस्तान, बांग्लादेश, तुर्की तथा मिस्र समेत कई देशों के खरीदारों को बेच दिया.
इस कारोबार के बदले उसे क्रिप्टोकरेंसी में भुगतान मिलता था. जांच एजेंसियों के मुताबिक, इन्हीं अकाउंट्स में से एक का इस्तेमाल दिल्ली-NCR के स्कूलों, पंजाबी गायक दिलजीत दोसांझ के कार्यक्रम और बॉलीवुड के एक चर्चित अभिनेता के घर को बम से उड़ाने की धमकी देने के लिए किया गया. इस मामले ने उत्तर प्रदेश में तेजी से फैलते फर्जी ईमेल आईडी के कारोबार और उसके अंतरराष्ट्रीय साइबर नेटवर्क की गंभीरता को उजागर किया है.
28 अक्टूबर को उत्तर प्रदेश आतंकवाद निरोधक दस्ता (ATS) की टीम खुफिया सूचनाओं के आधार पर कानपुर नगर जिले के घाटमपुर स्थित अंकित के घर पहुंची थी. उसके लैपटॉप और मोबाइल फोन की शुरुआती जांच में ही एजेंसी को कई एक्सेल फाइलें, क्रिप्टोकरेंसी वॉलेट और करीब पांच लाख ईमेल आईडी का रिकॉर्ड मिला.
डिवाइस की गहराई से जांच करने पर 20 लाख से ज्यादा अकाउंट्स तैयार करने के सबूत मिलने का दावा किया गया. पूछताछ में अंकित ने कथित तौर पर बताया कि वह 2021 से फर्जी ईमेल आईडी बनाने और बेचने के काम में लगा था. इंटरमीडिएट तक पढ़ाई करने वाला अंकित पहले शेयर बाजार में काम कर चुका है. उसके पिता ई-रिक्शा चलाते हैं. तीन भाइयों में सबसे छोटा अंकित कथित तौर पर घर बैठे अंतरराष्ट्रीय स्तर पर डिजिटल पहचान बेचने का कारोबार चला रहा था.
फर्जी डिजिटल पहचान का बाजार
यह मामला केवल कुछ फर्जी ईमेल अकाउंट बनाने तक सीमित नहीं है. ATS की जांच के मुताबिक, अंकित ने बड़ी संख्या में ऐसे जीमेल अकाउंट तैयार किए, जिनकी पहचान और वास्तविक उपयोगकर्ता का पता लगाना आसान नहीं था. इसके लिए वह Wi-Fi और प्रॉक्सी नेटवर्क का इस्तेमाल करता था. इससे अकाउंट बनाने वाले व्यक्ति की वास्तविक डिजिटल लोकेशन छिपाने में मदद मिलती थी.
आरोप है कि अंकित खुद नए अकाउंट बनाने के साथ पहले से तैयार ईमेल आईडी भी खरीदता था. इनके पासवर्ड रीसेट कर वह दोबारा दूसरे खरीदारों को बेच देता था. फर्जी ईमेल आईडी का यह कारोबार सोशल मीडिया प्लेटफॉर्म पर बने बंद समूहों के जरिए संचालित हो रहा था.
ATS के मुताबिक अंकित फेसबुक पर ऐसे ग्रुप्स से जुड़ा था, जहां ईमेल अकाउंट्स की खरीद-फरोख्त होती थी. इन्हीं समूहों के माध्यम से उसने पाकिस्तान, बांग्लादेश, तुर्की और मिस्र समेत कई देशों के खरीदारों से संपर्क साधा. ईमेल अकाउंट्स की संख्या, उनकी उपयोगिता और उपलब्ध सुरक्षा संबंधी जानकारियों के आधार पर उनका लेनदेन किया जाता था. अंकित खरीदारों को एक्सेल शीट में अकाउंट्स का पूरा ब्योरा उपलब्ध कराता था. इसमें जीमेल एड्रेस के साथ पासवर्ड, रिकवरी ईमेल और टू-फैक्टर ऑथेंटिकेशन से जुड़ी जानकारियां भी होती थीं.
जांच एजेंसी के मुताबिक इन जानकारियों का इस्तेमाल अकाउंट्स तक पहुंच बनाने और सुरक्षा जांच की प्रक्रियाओं को पार करने के लिए किया जा सकता था. इस तरह एक ईमेल आईडी के साथ उससे जुड़ी डिजिटल पहचान और उस पर नियंत्रण हासिल करने के साधन भी बेचे जा रहे थे.
फर्जी ईमेल अकाउंट्स की मांग का एक बड़ा कारण इंटरनेट पर अलग-अलग पहचान बनाकर गतिविधियां संचालित करना है. सोशल मीडिया अकाउंट बनाने, संदेश भेजने, ऑनलाइन सेवाओं के इस्तेमाल और दूसरे डिजिटल कामों में ईमेल आईडी की जरूरत पड़ती है. ऐसे में बड़ी संख्या में तैयार अकाउंट्स उपलब्ध कराने वाला नेटवर्क उन लोगों और समूहों के लिए उपयोगी हो सकता है, जो अपनी वास्तविक पहचान छिपाना चाहते हैं. हालांकि अंकित के मामले में इन अकाउंट्स के इस्तेमाल के पीछे कौन-कौन से उद्देश्य थे, इसकी पड़ताल अभी जारी है.
धमकी भरे ईमेल से खुला नेटवर्क का राज
ATS की जांच का सिरा 12 अक्टूबर को भेजे गए धमकी भरे ईमेल से जुड़ा. अधिकारियों के मुताबिक, 'simenbriones9265@gmail.com' नाम की जीमेल आईडी से दिल्ली-NCR के स्कूलों और अन्य प्रतिष्ठित ठिकानों को बम से उड़ाने की धमकियां भेजी गई थीं. ये ईमेल 'खालिस्तान नेशनल आर्मी-बब्बर खालसा' के नाम से भेजे गए थे.
इसके बाद 23 अक्टूबर को मुंबई मेयर के कार्यालय को बम से उड़ाने की धमकी देने के लिए एक अन्य जीमेल अकाउंट 'smithjohnson6889@gmail.com' का इस्तेमाल किया गया. इन धमकियों के बाद सुरक्षा एजेंसियों ने ईमेल अकाउंट्स की तकनीकी जांच शुरू की. पहले ईमेल की जांच के दौरान मिले डिजिटल सुरागों ने ATS को कानपुर नगर तक पहुंचाया. जांचकर्ताओं ने पता लगाया कि संबंधित ईमेल आईडी का संबंध अंकित शंखवार से है.
इसके बाद 28 अक्टूबर को घाटमपुर स्थित उसके घर पर छापा मारा गया. जांच में सामने आया कि जिस ईमेल आईडी से दिल्ली-NCR में धमकियां भेजी गई थीं, उसे अंकित ने कथित तौर पर बांग्लादेश के एक व्यक्ति को उपलब्ध कराया था. इस व्यक्ति की पहचान अमीन इस्लाम उर्फ अमीन के रूप में हुई है. पूछताछ में अंकित ने कथित तौर पर बताया कि उसकी मुलाकात अमीन से फेसबुक और वॉट्सएप के जरिए हुई थी.
अमीन ने उससे फर्जी जीमेल अकाउंट्स की मांग की थी. आरोप है कि अंकित ने उसे 'simenbriones9265@gmail.com' अकाउंट भी उपलब्ध कराया, जिसका इस्तेमाल बाद में बम की धमकी भेजने के लिए किया गया. इस सौदे के बदले अमीन ने अंकित को 6,000 USDT (एक तरह की डिजिटल करेंसी) का भुगतान किया था. ATS को अंकित के मोबाइल फोन में इस क्रिप्टोकरेंसी भुगतान से जुड़े साक्ष्य मिले हैं. एजेंसी के मुताबिक, उसने वॉट्सएप के जरिए अमीन को ईमेल अकाउंट्स की जानकारी वाली एक्सेल शीट भी भेजी थी.
क्रिप्टोकरेंसी में भुगतान
इस पूरे नेटवर्क की एक अहम कड़ी क्रिप्टोकरेंसी के जरिए होने वाला भुगतान है. ATS के मुताबिक, अंकित के मोबाइल फोन में USDT के माध्यम से किए गए कई लेनदेन के रिकॉर्ड मिले हैं. USDT एक स्टेबलकॉइन है, जिसकी कीमत अमेरिकी डॉलर के बराबर बनाए रखने का प्रयास किया जाता है. डिजिटल मुद्रा के जरिए भुगतान होने से पारंपरिक बैंकिंग लेनदेन की तुलना में खरीदार और विक्रेता के बीच आर्थिक गतिविधियों की जांच का स्वरूप अलग हो जाता है.
अंकित के फोन में मिले अंतरराष्ट्रीय नंबरों से जुड़े वॉट्सएप संपर्क भी जांच के दायरे में हैं. एजेंसी यह पता लगाने की कोशिश कर रही है कि इन नंबरों के पीछे कौन लोग हैं, किन देशों में उनका नेटवर्क फैला है और फर्जी ईमेल अकाउंट्स की आपूर्ति किन-किन समूहों को की गई. खास तौर पर अमीन इस्लाम की भूमिका महत्वपूर्ण मानी जा रही है क्योंकि उसी के माध्यम से धमकी भेजने में इस्तेमाल हुए ईमेल अकाउंट का संबंध सामने आया है.
ATS को आशंका है कि अंकित द्वारा तैयार किए गए सभी अकाउंट्स का इस्तेमाल एक ही तरह की गतिविधियों में नहीं हुआ होगा. एजेंसी अब यह पता लगाने में जुटी है कि इनमें से कितने अकाउंट्स का इस्तेमाल धमकी भरे संदेश भेजने, साइबर धोखाधड़ी या अन्य अवैध गतिविधियों में किया गया. इसके लिए अकाउंट्स के खरीदारों, भुगतान करने वालों और उनसे जुड़े डिजिटल संपर्कों की पड़ताल की जा रही है.
जांच एजेंसी के सामने एक चुनौती यह भी है कि लाखों अकाउंट्स की पहचान कर उनके इस्तेमाल को रोकने के लिए संबंधित तकनीकी प्लेटफॉर्म का सहयोग जरूरी है. इसी सिलसिले में ATS ने कैलिफोर्निया स्थित गूगल के जीमेल कार्यालय को पत्र लिखकर संदिग्ध अकाउंट्स को ब्लॉक करने का अनुरोध किया है.
एजेंसी ने पहचाने गए अकाउंट्स की सूची के साथ ऑनलाइन शिकायत भी भेजी है. इसका उद्देश्य इन अकाउंट्स के आगे इस्तेमाल को रोकना और संभावित साइबर अपराधों पर अंकुश लगाना है.
साइबर अपराध का नया चेहरा
कानपुर का यह मामला उत्तर प्रदेश में साइबर अपराध के बदलते तौर-तरीकों की ओर इशारा करता है. अब साइबर अपराध केवल फर्जी कॉल, ओटीपी हासिल करने या बैंक खातों से पैसे निकालने तक सीमित नहीं है. डिजिटल दुनिया में फर्जी पहचान तैयार करना और उसे दूसरे देशों के लोगों को उपलब्ध कराना भी एक संगठित कारोबार का रूप ले सकता है.
इस कारोबार में ईमेल अकाउंट एक तरह की डिजिटल संपत्ति बन जाते हैं, जिनका इस्तेमाल करने वाले और उन्हें तैयार करने वाले व्यक्ति अलग-अलग देशों में हो सकते हैं. इस मामले की गंभीरता इसलिए भी बढ़ जाती है क्योंकि फर्जी ईमेल अकाउंट्स का इस्तेमाल धमकी देने जैसी गतिविधियों में हुआ. किसी संस्थान, स्कूल या सार्वजनिक व्यक्ति को धमकी भरा संदेश भेजने के बाद जांच एजेंसियों के लिए उसके वास्तविक स्रोत तक पहुंचना चुनौतीपूर्ण हो सकता है.
अगर अकाउंट फर्जी पहचान से बनाया गया हो, प्रॉक्सी नेटवर्क का इस्तेमाल हुआ हो और उसे किसी दूसरे देश के व्यक्ति ने खरीदा हो तो जांच में कई स्तरों पर तकनीकी और अंतरराष्ट्रीय सहयोग की जरूरत पड़ती है. अंकित के लैपटॉप और मोबाइल से मिले साक्ष्यों के आधार पर ATS अब उसके पूरे नेटवर्क की पड़ताल कर रही है.
एजेंसी उसकी पुलिस कस्टडी रिमांड लेने की तैयारी में है ताकि उससे अकाउंट्स बनाने की प्रक्रिया, खरीदारों की पहचान और अंतरराष्ट्रीय लेनदेन के बारे में विस्तार से पूछताछ की जा सके. साथ ही यह भी पता लगाया जा सके कि 2021 से अब तक तैयार किए गए 20 लाख से अधिक अकाउंट्स में से कितने सक्रिय हैं और उनका इस्तेमाल किन गतिविधियों में हुआ.
