जयंत सिन्हा
भारत एआइ युग में प्रवेश कर चुका है. एक दशक के भीतर एआइ सिस्टम हमारे ज्यादातर सॉफ्टवेयर तैयार करेंगे, फैक्ट्रियों और अस्पतालों को चलाएंगे, सार्वजनिक सेवाएं देंगे और नेटवर्क की सुरक्षा करेंगे.
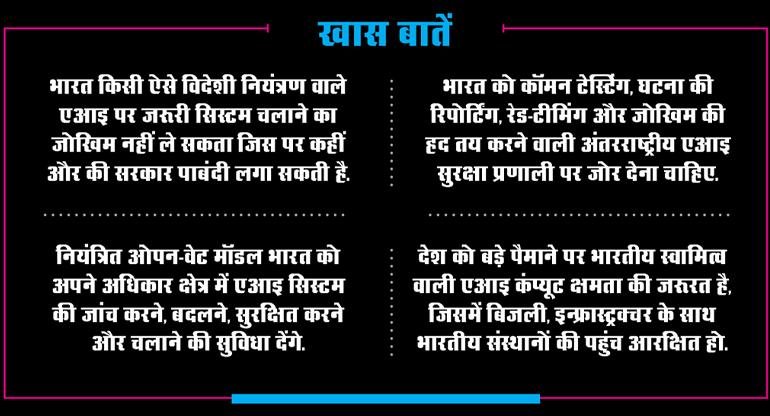
सवाल है कि इन सिस्टम को कंट्रोल कौन करेगा? अगर भारत की अमेरिका या चीन के मालिकाना हक वाले और वहीं से संचालित एआइ सिस्टम पर निर्भरता है तो वह एआइ युग में महज ग्राहक बनकर रह जाएगा और इस्तेमाल होने वाली इंटेलिजेंस की हर यूनिट के लिए उसे कीमत चुकानी पड़ेगी. यह डिजिटल उपनिवेशवाद है और सबसे अहम रणनीतिक खतरा यही है.
खतरे पहले से ही मौजूद हैं. जून में अमेरिकी सरकार ने एंथ्रोपिक को आदेश दिया कि वह विदेशी नागरिकों को अपना नया मॉडल न दे. कंपनी ने कुछ समय के लिए सभी यूजर्स से मॉडल हटा लिए क्योंकि वह आदेश पूरी तरह नहीं लागू कर पाई थी. कुछ हफ्तों में यह पाबंदी हटा ली गई लेकिन इसका सबक यही है:
किसी दूसरी राजधानी में लिए गए एक सरकारी फैसले से अत्याधुनिक एआइ तक आपकी पहुंच रोकी जा सकती है. जिस देश के बैंक, अदालतें और जन उपयोगी सेवाएं अमेरिकी या चीनी सिस्टम पर चलती हैं, उसके पास कोई दूसरा विकल्प नहीं होता.
पिछले एक दशक में भारत ने पक्का किया है कि हमारे डिजिटल ढांचे पर विदेशी कंपनियों का एकाधिकार न हो. यूपीआइ, अकाउंट एग्रीगेटर और डिजियात्रा भारत में निर्मित परस्पर तालमेल वाले डिजिटल पब्लिक इन्फ्रास्ट्रक्चर हैं. हमें एआइ के मामले में भी यही तरीका अपनाना चाहिए.
देश के अपने एआइ के लिए मुख्य रूप से पांच चीजों की जरूरत है: कंप्यूट, मॉडल, डेटा, एनर्जी और टैलेंट. डेटा और टैलेंट के मामले में भारत की स्थिति असाधारण रूप से बहुत अच्छी है, लेकिन हम एआइ स्टैक में दूसरे देशों को कोई डिजिटल अड़चन पैदा करने की इजाजत नहीं दे सकते.
पहली बातः भारत को ग्लोबल एआइ सेफ्टी संस्थान बनाने की अगुआई करनी चाहिए. कैलिफोर्निया या शेनझेन (चीन) में विकसित कोई भी एडवांस आर्टिफिशियल इंटेलिजेंस मॉडल भारत के डिजिटल और कंप्यूटर नेटवर्कों पर साइबर हमले कर सकता है या मिलान में बैठे-बैठे लैपटॉप से कोई पैथोजन (वायरस) डिजाइन कर सकता है.
इसलिए, सुरक्षा के नियम सिर्फ वाशिंगटन, बीजिंग या ब्रसेल्स में ही नहीं बनने चाहिए. भारत का अपना गवर्नेंस फ्रेमवर्क पहले से ही कहता है कि भारत के एआइ सुरक्षा संस्थान को इंटरनेशनल नेटवर्क फॉर एडवांस्ड एआइ मेजरमेंट, इवेल्यूएशन ऐंड साइंस में हमारी भागीदारी का नेतृत्व करना चाहिए. हमें इससे भी आगे बढ़ना चाहिए और एआइ के लिए विमानन सुरक्षा जैसा ढांचा बनाने की बात कहनी चाहिए.
ऐसा ढांचा जिसमें एक जैसे नियम और जांच का पालन हो, घटना होने पर उसकी जानकारी सबके साथ साझा की जाए, अपने एआइ सिस्टम की कमियां ढूंढी जाएं, साइबर हमलों और बायोलॉजिकल खतरों को परखा जाए और खतरा बन सकने वाली क्षमताओं के लिए सीमाएं तय की जाएं.
यह आइसीएओ (इंटरनेशनल सिविल एविएशन ऑर्गेनाइजेशन) जैसा ढांचा होगा, जिसमें राष्ट्रीय संस्थान साझा अंतरराष्ट्रीय मानकों के तहत काम करें और एक स्थायी सचिवालय के जरिए उनके बीच आपस में तालमेल हो.
दूसरा, भारत को सुरक्षित और नियमों पर आधारित ओपन-वेट एआइ का समर्थन करना चाहिए. क्लोज्ड फ्रंटियर मॉडल आपकी निर्भरता बढ़ाते हैं. वहीं, प्रतिबंध रहित फ्रंटियर वेट से अनेक खतरे पैदा हो सकते हैं.
ओपन-वेट से भारत को वह मिलता है जो कोई विदेशी एपीआइ (ऐप्लिकेशन प्रोग्रामिंग इंटरफेस) कभी नहीं दे सकता: इसमें अपने अधिकार क्षेत्र में मॉडल के कोड की जांच करना, उसमें जरूरत के हिसाब से बदलाव करना, स्थानीय रूप से बेहतर बनाना, डेटा सुरक्षित करना, सुरक्षित सरकारी या निजी सर्वर पर चलाना और स्वतंत्र रूप से अपने हिसाब से चलाना शामिल है.
ओपन-वेट एआइ भविष्य की ऐसी स्थिति को रोक सकता है जहां इंटेलिजेंस पर सिर्फ अमेरिका या चीन का नियंत्रण हो. इसलिए, भारत को एक ऐसी ओपन-वेट कंपनी बनाने और उसके लिए धन मुहैया कराने में मदद करनी चाहिए जो दुनिया भर में चलाई जा सके और जिसे इंटरनेशनल इंस्टीट्यूट से सुरक्षा का सर्टिफिकेट मिला हो.
तीसरा और सबसे जरूरी काम यह है कि भारत को गीगावॉट स्तर की एआइ कंप्यूट क्षमता बनानी चाहिए, जिस तक भारतीय संस्थानों की पक्के तौर पर पहुंच हो. खुद के कंप्यूट के बिना सॉवरेन एआइ मुमकिन नहीं. आज भारत में करीब 1.6 गीगावॉट की डेटा सेंटर क्षमताएं चालू हैं, और भारत के साझेदारी वाले एआइ कंप्यूट पूल में 45,000 से ज्यादा जीपीयू (ग्राफिक्स प्रोसेसिंग यूनिट) हैं.
एयरट्रंक की 5 गीगावॉट की योजना की घोषणा स्वागतयोग्य कदम है. लेकिन भारत की धरती पर उसकी मौजूदगी का मतलब यह नहीं कि उस पर हमारा कंट्रोल है. कोई ऐसी परियोजना जिसकी क्षमता का दुनिया के टेक दिग्गजों (ग्लोबल हाइपरस्केलर) के साथ अनुबंध हो, वह कमर्शियल शर्तों पर भारतीय ग्राहकों को सेवा तो दे सकती है, लेकिन इससे भारतीय रिसर्चरों और सरकारी संस्थानों को गारंटी के साथ उस पर एक्सेस नहीं मिलता.
इसलिए, पॉलिसी यह नहीं हो सकती कि सिर्फ “डेटा सेंटर बनाओ”. इसमें भारतीय मालिकाने वाले जीपीयू, बिजली, कूलिंग, फाइबर, क्लाउड ऑर्केस्ट्रेशन और सुरक्षा के साथ ट्रेनिंग सुविधाएं शामिल होनी चाहिए, और इनका एक हिस्सा भारतीय विश्वविद्यालयों, स्टार्टअप कंपनियों और सरकारी एजेंसियों के लिए रिजर्व होना चाहिए. एआइ सेफ्टी पर ग्लोबल लेवल पर नियम होने चाहिए.
वेट्स ओपन रहने चाहिए, ऐसा न होने पर कुछ विदेशी कंपनियों का इंटेलिजेंस पर एकाधिकार हो जाएगा. कंप्यूट भारत में होने चाहिए. हमने इंटरनेट युग के लिए सॉवरेन डिजिटल इन्फ्रास्ट्रक्चर बनाया. अब हमें एआइ युग के लिए सॉवरेन इंटेलिजेंस इन्फ्रास्ट्रक्चर बनाना होगा.
लेखक एवरस्टोन ग्रुप के प्रेसिडेंट और लंदन स्कूल ऑफ इकोनॉमिक्स के विजिटिंग प्रोफेसर इन प्रैक्टिस हैं
