
इसी साल अगस्त में ब्रिटेन के सैन्य सुरक्षा विशेषज्ञ यह जानकर हैरान रह गए कि रॉयल नेवी के के3 स्काउट नाम के मानव रहित हवाई वाहनों (यूएवी) यानी ड्रोन में लगे कैमरे चीन स्थित एक इंटरनेट पते पर समय-समय पर सिग्नल भेज रहे थे.
लंदन की एक कंपनी के बनाए इन ड्रोनों को इसी साल शामिल किया गया था और खबरों के मुताबिक फारस की खाड़ी में तैनाती के लिए तैयार किया जा रहा था. ड्रोन में यह गड़बड़ी खरीद या सर्टिफिकेशन के वक्त नहीं, बल्कि साइबर सुरक्षा जांच के दौरान पकड़ी गई.
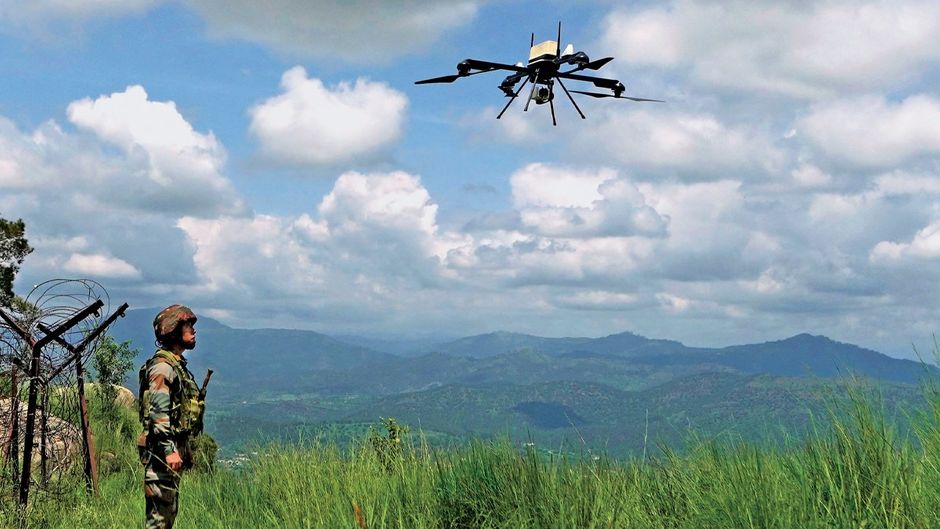
के3 स्काउट का यह वाकया भारत के लिए एक सबक है. भारत अपना सैन्य यूएवी बेड़ा तेजी से बढ़ाने के साथ स्वदेशी ड्रोन तंत्र बनाने की कोशिश कर रहा है. सेना में तैनात किसी यूएवी को अगला खतरा मिसाइल, जैमर या ड्रोन-रोधी इकाई से नहीं, बल्कि उसी के किसी पुर्जे के भीतर से मिल सकता है.
के3 स्काउट मामले ने आधुनिक रक्षा सप्लाइ चेन की तेजी से उभरती इस कमजोर नस पर उंगली रख दी है. कोई प्लेटफॉर्म कितना भी भरोसेमंद निर्माता का हो, उसमें लगा कोई पुर्जा अज्ञात स्रोत का हो सकता है. मुमकिन है उसके काम की स्वतंत्र जांच न हुई हो.
संवेदनशील सैन्य अड्डों, सीमाओं या अभियान क्षेत्रों में काम करने वाले ड्रोन में संचार का कोई अज्ञात रास्ता सूचना लीक कर सकता है. भारत में बने प्लेटफॉर्म अमूमन विदेशों से मंगाए गए कैमरों, प्रोसेसरों, सेंसरों, संचार मॉड्यूलों, सेमीकंडक्टरों और सॉफ्टवेयर पर निर्भर हैं. यानी खतरा साफ है.
उद्योग का अनुमान है कि मई 2025 के ऑपरेशन सिंदूर के बाद भारतीय सशस्त्र बलों को करीब 3,000-4,000 करोड़ रु. के टैक्टिकल ड्रोन दिए गए हैं. ये ड्रोन खुफिया जानकारी, निगरानी और टोह यानी आइएसआर क्षमता देते हैं. अगले दो वर्षों में कम से कम 15,000 करोड़ रु. के अतिरिक्त टैक्टिकल और हथियारबंद यूएवी खरीदे जाने की उम्मीद है. तीनों सेनाओं के पास फिलहाल 2,000-2,500 सक्रिय ड्रोन हैं.
अकेली भारतीय सेना हर कोर में 8,000-10,000 ड्रोन तैनात करने के लक्ष्य की ओर बढ़ रही है. उसका अंतिम लक्ष्य एक लाख से ज्यादा ड्रोन का बेड़ा बनाना है. यह विशाल पैमाना सप्लाइ चेन की सुरक्षा को राष्ट्रीय सुरक्षा का मुद्दा बना देता है.
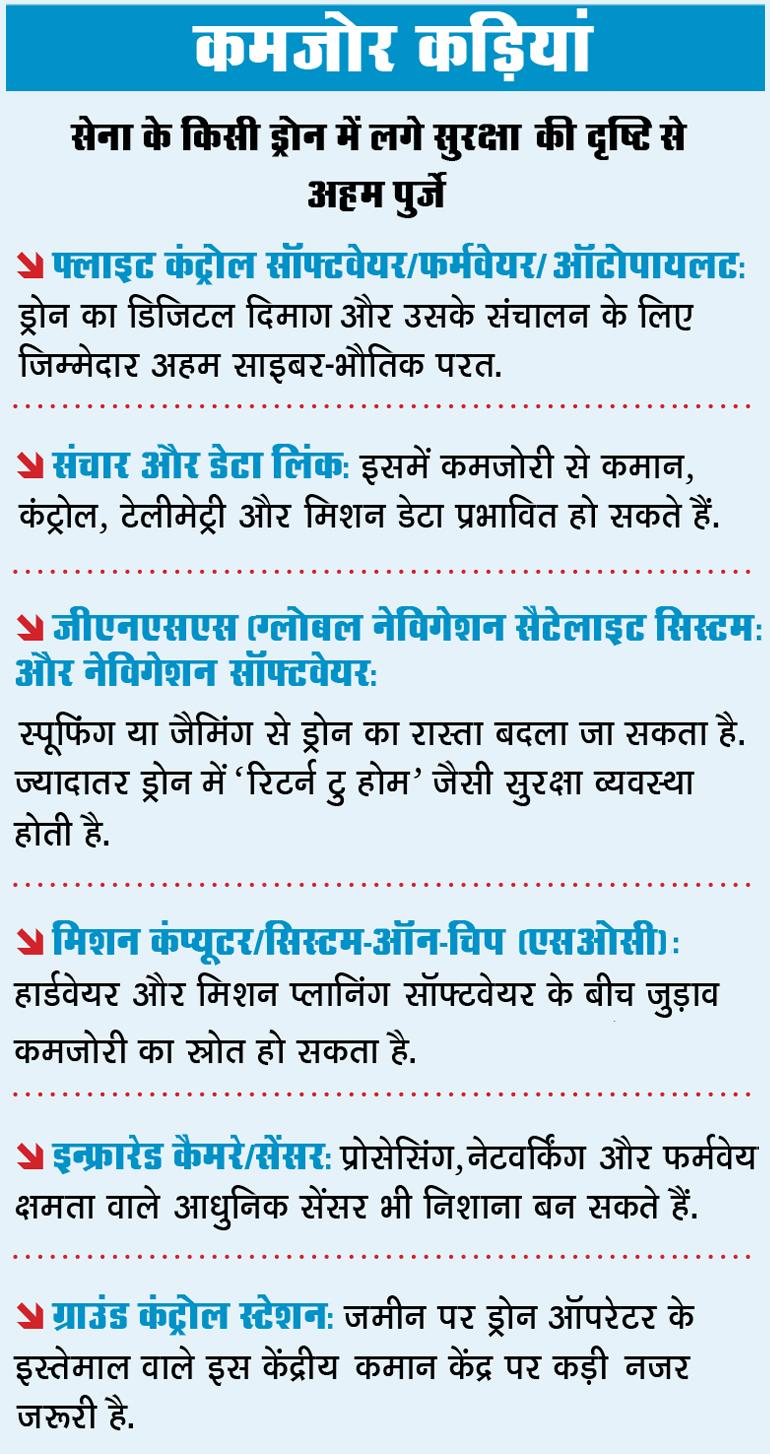
आधुनिक सैन्य ड्रोन कई पहलुओं को शामिल कर बनी प्रणालियां हैं, जिनमें सेंसर, प्रोसेसर, नैविगेशन सिस्टम, फ्लाइट कंट्रोलर, संचार उपकरण और सॉफ्टवेयर एक नेटवर्क की तरह काम करते हैं. इनमें से किसी एक की खामी पूरे प्लेटफॉर्म की सुरक्षा को पलीता लगा सकती है.
फर्मवेयर और संचार मॉड्यूल खास तौर पर अहम हैं. फर्मवेयर हार्डवेयर के सिस्टम-ऑन-चिप (एसओसी) से जुड़ा माइक्रोकोड या सॉफ्टवेयर होता है, जो कैमरा सेंसर से पैदा विद्युत संकेतों को डिजिटल डेटा में बदलता है. फर्मवेयर में बड़ा पेंच यह है कि प्लेटफॉर्म प्रमाणित होने के बाद भी हार्डवेयर में कोई बदलाव किए बिना सॉफ्टवेयर को दूर से बदला जा सकता है.
ड्रोन के पुर्जों का जो वैश्विक ईको सिस्टम है, उस पर भारत की निर्भरता अहम हो जाती है. इन पुर्जों की सप्लाइ चेन पर चीन का दबदबा है, जिससे बेहद संवेदनशील पुर्जों के लिए भी उस पर निर्भरता बनी हुई है. चीन को इलेक्ट्रॉनिक जासूसी के प्रमुख संचालकों और लाभार्थियों में गिना जाता है.
किसी एक देश के पुर्जों पर पाबंदी लगा देना भी इसका समाधान नहीं है. प्रौद्योगिकी नवाचार केंद्र ‘आइआइटी मद्रास प्रवर्तक’ के प्रतिष्ठित रणनीतिक सलाहकार लेफ्टिनेंट जनरल करनबीर सिंह बराड़ (सेवानिवृत्त) कहते हैं, “आपके भरोसेमंद स्रोतों समेत कोई भी देश पुर्जों में सुरक्षा संबंधी छेड़छाड़ कर सकता है. इसलिए हमें कहीं से भी खरीदे गए पुर्जों की कमजोरियां जांचने के लिए सत्यापन की सख्त व्यवस्था बनानी चाहिए.”
बराड़ के मुताबिक, के3 स्काउट मामले ने दिखाया कि एक छोटा पुर्जा भी खतरनाक कमजोरी बन सकता है. वे कहते हैं, “यह भारत के लिए गंभीर चेतावनी है.”
सप्लाइ चेन के ब्लैक होल
भारत ने 2023 में सैन्य ड्रोनों में चीन में बने पुर्जों, खासकर कैमरों, संचार उपकरणों, रेडियो सिस्टम और सॉफ्टवेयर पर पाबंदियां लगा दीं. संभावित सुरक्षा खतरों को देखते हुए खरीद नियमों में भारत के साथ साझा जमीनी सीमा वाले किसी देश से पुर्जे लेने पर पाबंदी लगाई गई.
पर सबसे बड़ी कमजोरी असल में मुख्य कॉन्ट्रैक्टर से कई स्तर नीचे होती है. कोई रक्षा कंपनी अपने सीधे सप्लायरों को तो जान सकती है, लेकिन वे सप्लायर चिप, सेंसर, रेडियो मॉड्यूल, फर्मवेयर और दूसरे पुर्जों के लिए सब-कॉन्ट्रैक्टर्स पर निर्भर हो सकते हैं. सप्लाइ चेन के तीसरे/चौथे स्तर तक पहुंचते-पहुंचते जानना बेहद मुश्किल हो जाता है कि पुर्जा आया कहां से है.
कमजोर नस यहां
इसे यूनाइटेड सर्विस इंस्टीट्यूशन ऑफ इंडिया के सेंटर फॉर इमर्जिंग टेक्नोलॉजी के निदेशक मेजर जनरल पवन आनंद (सेवानिवृत्त) भारत के मौजूदा नजरिए की गंभीर कमी मानते हैं. वे कहते हैं, “टेंडर में बोली लगाते समय विक्रेताओं को पुर्जों का मूल देश बताना होता है. लेकिन अनुबंध के बाद किसी पुर्जे के उप-सप्लायरों तक का पता लगाने वाला ऑडिट रिकॉर्ड तैयार करना मुश्किल है.”
कोई ड्रोन बेंगलूरू में असेंबल हो सकता है लेकिन उसमें ऐसी चिपसेट, रेडियो मॉड्यूल या फर्मवेयर हो सकता है, जिसे चौथे स्तर के किसी अनजान विक्रेता ने बनाया हो. आनंद कहते हैं, “‘स्वदेशी’ ठप्पे की यही ढांचागत कमजोरी है.”
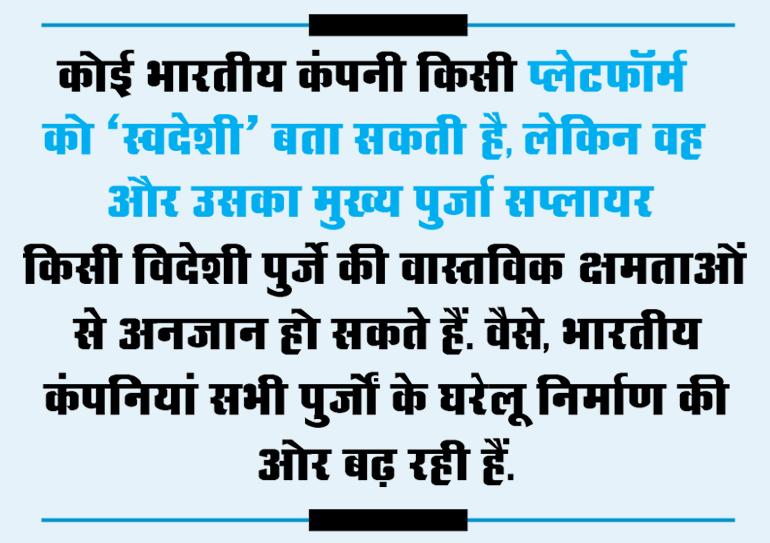
कोई भारतीय कंपनी किसी प्लेटफॉर्म को ‘स्वदेशी’ बता सकती है, लेकिन वह और उसका मुख्य पुर्जा सप्लायर किसी विदेशी पुर्जे की वास्तविक क्षमताओं से अनजान हो सकते हैं. भारतीय कंपनियां सभी पुर्जों के घरेलू निर्माण की ओर बढ़ रही हैं. तब तक उन्हें सुरक्षा के लिहाज से अहम तकनीक को स्वतंत्र रूप से समझने और नियंत्रित करने की क्षमता तुरंत विकसित करनी होगी.
बराड़ कहते हैं, “निर्माण में पूर्ण आत्मनिर्भरता और सत्यापन में आत्मनिर्भरता, दोनों में बड़ा फर्क है. आप कोई पुर्जा बना नहीं सकते तो कम से कम उसकी जांच, नियंत्रण और उसे बदलने में सक्षम होना चाहिए.”
सैन्य ड्रोन खरीदने वाली एजेंसियों को मूल देश की जांच से आगे बढ़कर यह पता लगाना होगा कि अहम पुर्जे क्या कर सकते हैं, वे बाहर कहां संपर्क बना सकते हैं, उन्हें अपडेट कैसे मिलता है और सैन्य उपयोगकर्ता उन कामों को नियंत्रित कर सकता है या नहीं.
मेजर जनरल आनंद कहते हैं, “‘स्वदेशी’ सुरक्षा की गारंटी से ज्यादा खरीद की एक श्रेणी बन गया है. दोनों के बीच की इसी खाई से के3 स्काउट जैसी घटनाएं होती हैं.” वे कहते हैं कि जब तक भारत किसी पुर्जे के व्यवहार का पता नहीं लगा सकता, तब तक ड्रोन को सुरक्षित कहना “तथ्य नहीं, बस एक मंशा जताना” है.
प्रमाणन संबंधी खाई
इस तरह की चिंताएं व्यापक स्तर पर जताई जा रही हैं. सेना डिजाइन ब्यूरो को सशस्त्र बलों और उद्योग से सलाह के बाद सैन्य ड्रोन की साइबर सुरक्षा कमजोरियों के आकलन और उन्हें दूर करने का ढांचा बनाने का जिम्मा दिया गया था. बताते हैं, यह ढांचा 18 महीने से रक्षा मंत्रालय के पास लंबित है.
सेना को टैक्टिकल यूएवी दे चुकी चेन्नै की जुप्पा ड्रोन्स के साई पट्टाभिराम सीसीटीवी प्रणालियों के मौजूदा नियमों का हवाला देकर ड्रोन के लिए भी एसटीक्यूसी प्रमाणन अनिवार्य करने की मांग करते हैं. एसटीक्यूसी यानी मानकीकरण परीक्षण और गुणवत्ता प्रमाणन निदेशालय केंद्रीय इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के तहत आता है.
वे कहते हैं, “ड्रोन और सीसीटीवी कैमरों में बुनियादी इलेक्ट्रॉनिक्स और साइबर सुरक्षा का खतरा एक ही है—किसी विदेशी सर्वर से अघोषित संपर्क. सीसीटीवी के लिए प्रमाणन अनिवार्य है, लेकिन एयरवर्दीनेस और ड्रोन आधारित ढांचे में यह ड्रोन के लिए स्वैच्छिक है. यह गंभीर विसंगति है.”
उनके मुताबिक, ड्रोन ज्यादा बड़ी सुरक्षा चुनौती हैं क्योंकि वे चलते-फिरते हैं, सीमा और विवादित हवाई क्षेत्र के पार काम कर सकते हैं और उन्हें हथियार बनाया जा सकता है. पट्टाभिराम कहते हैं, “सुरक्षा में सेंध वाला ड्रोन उसके ऑपरेटर की लोकेशन, आइएसआर डेटा और कमान सिस्टम उजागर कर सकता है या उसे अगवा भी किया जा सकता है.
इसका असर राष्ट्रीय सुरक्षा, रक्षा तैयारी और वैश्विक ड्रोन निर्माण केंद्र बनने की भारत की महत्वाकांक्षा पर पड़ेगा.” वे कहते हैं कि जांच में सर्वर कॉन्टैक्ट्स की अनिवार्य जानकारी और अहम पुर्जों को खोलकर जांचने की क्षमता शामिल होनी चाहिए. “भारत यह क्षमता पहले ही विकसित कर चुका है. सवाल है कि इसे अब तक अनिवार्य क्यों नहीं किया गया.”
जटिल रक्षा सप्लाइ चेन के निचले स्तरों तक जानकारी बनाए रखना वैश्विक चिंता है. अमेरिकी गवर्नमेंट अकाउंटेबिलिटी ऑफिस की 2025 की जांच में एफ-35 लड़ाकू विमान की सप्लाइ चेन में चीनी पुर्जे और एमक्यू-9 रीपर ड्रोन की सप्लाइ चेन के कुछ हिस्सों में चीनी भागीदारी मिली थी, जबकि ये प्लेटफॉर्म बड़ी अमेरिकी या पश्चिमी कंपनियां बनाती हैं. सैन्य ड्रोन के निगरानी, संचार और कमान नेटवर्क में गहराई से जुड़ने के साथ सप्लाइ चेन की सुरक्षा सर्वोपरि हो गई है.
लिहाजा देश को सैन्य यूएवी के लिए अनिवार्य और सुरक्षा सत्यापन व्यवस्था चाहिए, जो सप्लाइ चेन के निचले स्तरों तक पुर्जों का स्रोत खोजकर असल हालात में उनके व्यवहार की जांच करे.
