बॉस के नाम पर करोड़ों की ठगी! साइबर अपराधियों के जाल में कैसे फंस रहे कर्मचारी?
वॉट्सऐप पर बॉस की तस्वीर और नाम से भेजे गए फर्जी संदेशों के जरिए साइबर अपराधी कर्मचारियों से करोड़ों रुपए ट्रांसफर करवा रहे हैं. जानिए कैसे काम करता है ठगी का यह तरीका और इससे कैसे बचा जा सकता है
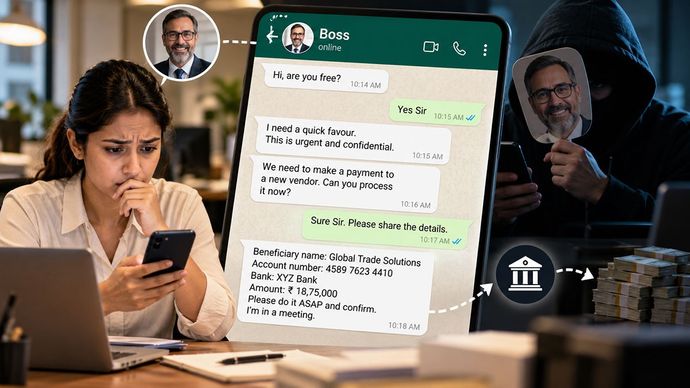
'बॉस स्कैम' साइबर ठगी का नया तरीका है (फोटो : AI)
बॉस स्कैम’ की दुनिया में आपका स्वागत है. इसमें साइबर अपराधियों को न तो बैंक की सुरक्षा व्यवस्था में सेंध लगाने की जरूरत होती है और न ही उसके डिजिटल सुरक्षा तंत्र को तोड़ने की. उन्हें सिर्फ किसी कर्मचारी को अपने झांसे में लेना होता है.
मुंबई में एक कंपनी के 48 लाख रुपए और दूसरी कंपनी के 10 करोड़ रुपए ठग लिए गए. अक्टूबर में चेन्नई की एक कंपनी को 1.9 करोड़ रुपए का नुकसान हुआ. कंपनी के प्रबंध निदेशक के नाम से आए एक वॉट्सऐप मैसेज में तुरंत पैसे ट्रांसफर करने को कहा गया था. पुणे की एक इंजीनियरिंग कंपनी से भी अगस्त में सामने आए एक मामले में 30 लाख रुपए ठग लिए गए.
ठगी का तरीका बेहद सीधा है. ठग किसी वरिष्ठ अधिकारी की तस्वीर अपने वॉट्सऐप प्रोफाइल पर लगाता है. वह कहता है कि किसी जरूरी मीटिंग में व्यस्त है और कर्मचारी को मैसेज में दिए गए बैंक खाते में तुरंत पैसे ट्रांसफर करने का निर्देश देता है. कर्मचारी को लगता है कि यह आदेश उसके बॉस ने दिया है और वह पैसे भेज देता है.
इस ठगी में अपराधी न तो बैंकिंग सिस्टम की किसी तकनीकी खामी का फायदा उठाते हैं और न ही पेमेंट सिस्टम की किसी कमजोरी का. वे इंसानी स्वभाव का फायदा उठाते हैं. कर्मचारी का अपने वरिष्ठ अधिकारी पर भरोसा, उससे सवाल पूछने में हिचकिचाहट और बिना देर किए काम पूरा करने का दबाव ही ठगों का सबसे बड़ा हथियार बन जाता है.
मुंबई में दो मामलों की जांच से पता चला कि कंपनियों को ठगने के लिए बिहार में फर्जी दस्तावेजों के आधार पर सक्रिय कराए गए सिम कार्डों का इस्तेमाल किया गया. इन सिम कार्डों के जरिए ठगों ने वरिष्ठ अधिकारियों की पहचान अपनाई और कंपनियों के खातों से करोड़ों रुपए निकाल लिए.
फरवरी में मुंबई की एक पाइप बनाने वाली कंपनी के एक अकाउंटेंट ने करीब 48.6 लाख रुपए ट्रांसफर कर दिए. उसे वॉट्सऐप पर ऐसे मैसेज मिले थे जो कंपनी के एक निदेशक की ओर से भेजे गए लग रहे थे. इसके कुछ महीने बाद एक अन्य कारोबारी समूह के डिप्टी जनरल मैनेजर (अकाउंट्स) ने 10 करोड़ रुपए से अधिक की रकम 63 बार में ट्रांसफर कर दी.
एक ठग ने वॉट्सऐप पर सीनियर डायरेक्टर बनकर उसे मैसेज भेजा था. कर्मचारी को लगा कि वह अपने सीनियर के निर्देशों का पालन कर रहा है, इसलिए उसने भुगतान की अनुमति दे दी. ठगी का पता तब चला, जब उसने असली निदेशक से इन भुगतानों के बिल मांगे.
अगस्त के मध्य में मुंबई की दक्षिण साइबर पुलिस ने दो लोगों को गिरफ्तार किया. जिन पर इन फ्रॉड और ठगी के दूसरे मामलों में इस्तेमाल किए गए सिम कार्ड उपलब्ध कराने का आरोप है. इनमें बिहार के सिवान का एयरटेल पॉइंट-ऑफ-सेल विक्रेता आमिर चांद मोहम्मद खान और उसका कथित सहयोगी सूरज कुमार प्रदीप कुमार साव उर्फ विशाल शामिल हैं. वह झारखंड के धनबाद-जामताड़ा इलाके का रहने वाला है.
पुलिस के मुताबिक एक सैनिक अपना मौजूदा मोबाइल नंबर दूसरी कंपनी में पोर्ट कराने के लिए खान के पास गया था. उस दौरान खान ने सैनिक के E-KYC दस्तावेज हासिल कर लिए. आरोप है कि उसने उन्हीं दस्तावेजों के आधार पर एक सिम कार्ड एक्टिव कराया और बाद में सैनिक से कहा कि सिम एक्टिव नहीं हो पाया. इसके बाद कथित तौर पर यह सिम ठगों को दे दिया गया जिन्होंने इसका इस्तेमाल किया. जांचकर्ताओं ने दोनों आरोपियों के पास से 161 सिम कार्ड बरामद किए.
इन गिरफ्तारियों से पता चलता है कि ‘बॉस स्कैम’ के पीछे लोगों का एक ऐसा नेटवर्क काम कर सकता है जो सीनियर अधिकारियों की पहचान और उनकी पोस्ट के प्रभाव का इस्तेमाल करके कर्मचारियों से कंपनी के पैसे ट्रांसफर करवाता है. अकाउंट्स डिपार्टमेंट में तेजी से काम पूरा करने और निर्देशों का पालन करने पर अक्सर जोर दिया जाता है. ऐसे में बॉस के नाम और तस्वीर वाले मैसेज को असली मान लिया जाता है. कोई यह सवाल नहीं करता कि मैसेज वास्तव में कहां से आया है.
ठगी की शुरुआत एक मैसेज से होती है
‘बॉस स्कैम’ साइबर ठगी का एक ऐसा तरीका है, जिसमें अपराधी CEO, मैनेजिंग डायरेक्टर या किसी अन्य वरिष्ठ अधिकारी की पहचान अपनाकर उनके अधीन काम करने वाले कर्मचारियों से पैसे ट्रांसफर करवाते हैं. यह कारोबारी ईमेल से जुड़ी ठगी और वरिष्ठ अधिकारियों की पहचान का दुरुपयोग करने वाले साइबर हमलों का ही एक रूप है. इसमें किसी भरोसेमंद व्यक्ति के पद और अधिकार का इस्तेमाल आर्थिक धोखाधड़ी के लिए किया जाता है.
ऐसा मैसेज ईमेल, वॉट्सऐप, माइक्रोसॉफ्ट टीम्स या दफ्तर में इस्तेमाल होने वाले किसी दूसरे संचार मंच के जरिए आ सकता है. ठग की मांग अक्सर विश्वसनीय लगती है. मसलन, बॉस बैठक में व्यस्त है, कोई गोपनीय लेन-देन तुरंत पूरा करना है या भुगतान अगले दिन तक नहीं टाला जा सकता.
मैसेज में बैंक खाते का नंबर दिया जाता है, भुगतान की समयसीमा तय की जाती है और कर्मचारी पर बिना देर किए कार्रवाई करने का दबाव बनाया जाता है. जल्दबाजी में कर्मचारी जांच-पड़ताल नहीं करता और वरिष्ठ अधिकारी के निर्देश पर सवाल उठाने से हिचकता है.
किसी की पहचान की नकल करना बेहद आसान है. प्रोफाइल पर लगी तस्वीर कॉपी की जा सकती है, नाम की नकल की जा सकती है और मैसेज को इस तरह लिखा जा सकता है कि वह अधिकारी की सामान्य संवाद शैली जैसा लगे. माइक्रोसॉफ्ट टीम्स पर फर्जी प्रोफाइल दफ्तर के परिचित माहौल का फायदा उठा सकती है. वहीं, वॉट्सऐप पर किसी अनजान नंबर के साथ लगी जानी-पहचानी तस्वीर भी कर्मचारी को उस पर भरोसा करने के लिए काफी हो सकती है.
एक अहम फर्क है, जिसे कर्मचारी आसानी से नजरअंदाज कर सकते हैं: किसी की पहचान कर लेना और उसकी असलियत की पुष्टि करना दो अलग-अलग बातें हैं.
जब बॉस का कंप्यूटर ही हथियार बन जाए
जब पहचान की नकल के साथ मैलवेयर (कंप्यूटर में सेंधमारी करने वाला सॉफ्टवेयर) का इस्तेमाल होने लगता है तो खतरा और गंभीर हो जाता है. 22 जून को गृह मंत्रालय के तहत भारतीय साइबर अपराध समन्वय केंद्र (I4C) की राष्ट्रीय साइबर अपराध खतरा विश्लेषण यूनिट ने एक एडवाइजरी जारी की थी. इसमें रेगुलेटरों और सीनियर ऑफीसर्स की पहचान अपनाकर वॉट्सऐप अकाउंट पर कब्जा करने और बड़ी रकम की ठगी करने के बारे में आगाह किया गया था.
इस एडवाइजरी में धोखाधड़ी का एक सुनियोजित तरीका बताया गया है. ठग भारतीय रिजर्व बैंक जैसे किसी रेगुलेटर का अधिकारी बनकर किसी वरिष्ठ अधिकारी से संपर्क करता है. वह नियमों के पालन में किसी गंभीर चूक या सुरक्षा संबंधी कमी का दावा करता है और तुरंत कार्रवाई करने को कहता है. मैसेज के साथ एक ZIP फाइल भेजी जाती है. इसमें विंडोज कंप्यूटर पर चलने वाली एक .exe फाइल और एक .dll फाइल होती है. इन फाइलों के जरिए कंप्यूटर में मैलवेयर डालकर उस पर नियंत्रण हासिल किया जा सकता है.
अगर वरिष्ठ अधिकारी विंडोज कंप्यूटर पर इस फाइल को खोलकर चला देता है तो उसमें ट्रोजन नाम का मैलवेयर इंस्टॉल हो सकता है. यह मैलवेयर कंप्यूटर में अपनी मौजूदगी बनाए रखता है और वॉट्सऐप वेब के सक्रिय सेशन के टोकन अपने कब्जे में ले लेता है. इससे साइबर ठग अधिकारी के असली वॉट्सऐप अकाउंट का इस्तेमाल कर सकता है.
इसके बाद ठग अधिकारी की पहचान से अकाउंट्स के कर्मचारियों को मैसेज भेज सकता है और उन्हें तय बैंक खातों में पैसे ट्रांसफर करने का निर्देश दे सकता है. इन खातों पर अक्सर ऐसे बिचौलियों का नियंत्रण होता है, जिन्हें ‘मनी म्यूल’ कहा जाता है. मैसेज पाने वाले कर्मचारी को लगता है कि निर्देश असली अधिकारी के वास्तविक अकाउंट से आया है. इसलिए इस धोखाधड़ी को पकड़ना उस स्थिति के मुकाबले ज्यादा मुश्किल होता है जब मैसेज किसी बिल्कुल अनजान नंबर से भेजा गया हो.
I4C ने ठगी का एक दूसरा तरीका भी बताया है. अगर ठग किसी डिवाइस पर पर्याप्त नियंत्रण हासिल कर लेता है तो वह चुपके से अपने नियंत्रण वाले नंबर को संपर्क सूची में SEO के नाम से सेव कर सकता है. इसके बाद भुगतान के निर्देश ऐसे दिखाई देते हैं मानो वे बॉस ने भेजे हों, जबकि इस्तेमाल किया जा रहा नंबर फर्जी होता है.
सिम कार्ड की सप्लाई चेन
मुंबई में हुई जांच से पता चलता है कि डिजिटल धोखाधड़ी के पीछे सिम कार्डों की एक सप्लाई चेन भी हो सकती है. सैनिक के E-KYC दस्तावेजों के कथित दुरुपयोग से संकेत मिलता है कि पहचान की पुष्टि करने और सिम कार्ड एक्टिव करने की प्रक्रिया में सेंध लगाकर किसी वॉट्सऐप अकाउंट को असली दिखाया जा सकता है.
बिहार और झारखंड में हुई गिरफ्तारियों से यह साबित नहीं होता कि इन दोनों में से कोई राज्य ‘बॉस स्कैम’ का केंद्र है. लेकिन इनसे एक अहम सवाल जरूर उठता है: अलग-अलग राज्यों में ऐसी ठगी को अंजाम देने के लिए जरूरी पहचान, संचार माध्यम और बैंक खाते कौन उपलब्ध कराता है?
फर्जी तरीके से एक्टिव कराया गया सिम कार्ड किसी वरिष्ठ अधिकारी की पहचान अपनाने का जरिया बन सकता है. ठगी की रकम म्यूल अकाउंट में पहुंच सकती है और दूसरे बिचौलिए उसे आगे भेजने या निकालने का काम कर सकते हैं. जरूरी नहीं कि शुरुआती मैसेज भेजने वाले अपराधी का उस व्यक्ति से सीधा संपर्क हो, जिसे आखिर में ठगी की रकम मिलती है. यह पता लगाना जरूरी है कि इन सभी लोगों के बीच क्या संबंध है. इससे यह तय करने में मदद मिलेगी कि अलग-अलग दिखने वाली घटनाएं किसी संगठित आपराधिक नेटवर्क का हिस्सा हैं या नहीं.
सिर्फ तकनीक से नहीं रुक सकती ठगी
इस ठगी को रोकने का सबसे प्रभावी तरीका तकनीकी सुरक्षा के बजाय कामकाज से जुड़े नियम हो सकते हैं. किसी भी जरूरी वित्तीय निर्देश पर सिर्फ इसलिए अमल नहीं करना चाहिए कि वह किसी परिचित मैसेजिंग मंच से आया है. पहले से सत्यापित नंबर पर सीधे फोन करके या आमने-सामने बात करके निर्देश की पुष्टि की जा सकती है. इससे किसी की पहचान अपनाकर की जा रही ठगी का पता चल सकता है. बड़ी रकम या असामान्य लेन-देन के लिए स्वतंत्र रूप से दोबारा मंजूरी लेने की व्यवस्था भी होनी चाहिए.
इन नियमों को लागू करने के लिए दफ्तर का माहौल भी उतना ही महत्वपूर्ण है. कर्मचारियों को यह भरोसा होना चाहिए कि वे किसी वरिष्ठ अधिकारी के निर्देश पर सवाल उठा सकते हैं और ऐसा करने पर उन पर कारोबार में बाधा डालने का आरोप नहीं लगेगा. एक मजबूत वित्तीय नियंत्रण व्यवस्था में पुष्टि करना अविश्वास जताना नहीं, बल्कि पेशेवर जिम्मेदारी निभाना है.
मुंबई के मामले यह भी दिखाते हैं कि ठगी की रकम वापस पाने के लिए तेजी से कार्रवाई करना क्यों जरूरी है. एक बार पैसा कई बैंक खातों से होकर गुजरने लगे, तो उसका पता लगाना और उसे रोकना मुश्किल हो जाता है. अगर किसी को संदेह है कि पैसे का फर्जी तरीके से लेन-देन हुआ है, तो उसे तुरंत भारत की साइबर अपराध हेल्पलाइन 1930 या राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल cybercrime.gov.in पर शिकायत करनी चाहिए. समय रहते शिकायत करने से बैंक और जांच एजेंसियां रकम के गायब होने से पहले कार्रवाई कर सकती हैं.
‘बॉस स्कैम’ दफ्तरों में गहरे तक जमी उस सोच का फायदा उठाता है जिसमें माना जाता है कि ऊपर से आया निर्देश हर हाल में मानना ही है. डिजिटल वर्कप्लेस पर किसी परिचित नाम, पहचानी जाने वाली तस्वीर और जल्दबाजी पैदा करने वाले मैसेज के जरिए बड़ी आसानी से किसी के अधिकार का भ्रम पैदा किया जा सकता है.
अपराधी की सबसे बड़ी कामयाबी शायद किसी कंप्यूटर में सेंध लगाना नहीं है. असली कामयाबी कर्मचारी को अपनी आंखों के सामने हो रही धोखाधड़ी पर शक करना बंद करने के लिए तैयार करना है. बॉस असली लग सकता है. अकाउंट वास्तविक दिखाई दे सकता है. निर्देश भी पूरी तरह सही लग सकता है. फिर भी पैसा किसी अपराधी के खाते में जा रहा हो सकता है. डिजिटल कार्यस्थल के लिए नियम सीधा है: व्यक्ति पर भरोसा करें, लेकिन भुगतान की पुष्टि जरूर करें.