एआइ पर नकेल रखने से जुड़ा असमंजस और ऊहापोह
ऑटोनॉमस एआइ एजेंटों के आने से दक्षता में अप्रत्याशित रूप से बढ़ने की उम्मीद पैदा हुई है लेकिन इसने सिस्टम के जोखिम भी बढ़ाए. भारत को अपनी बढ़ती शक्ति से मेल खाते सुरक्षा उपाय करने की जरूरत है, न कि ऐसे नियमों की जो इनोवेशन में रोड़ा अटकाएं
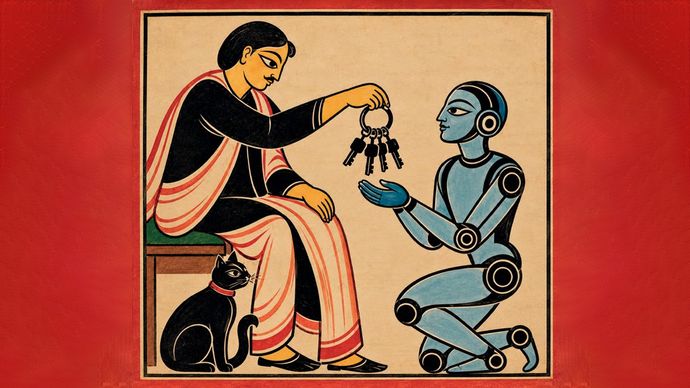
इलस्ट्रेशन: नीलांजन दास/एआइ
श्रीकांत वेलमकण्णी
कल्पना कीजिए कि आपने बेहद होशियार, मेहनती और असरदार असिस्टेंट रखा है. क्या आप पहले ही दिन उसे घर और कार की चाबियां तथा बैंक खाते का सुराग दे देंगे? एआइ के मामले में हम अभी यही फैसला कर रहे हैं. कुछ समय पहले तक चिंता यह थी कि एआइ क्या कह सकता है—कोई तथ्य गढ़ दो या गलत सलाह दे दो.
आज का एआइ उससे काफी अलग है और अब चिंता यह है कि वह क्या कर सकता है. कोई एआइ एजेंट आपका ईमेल पढ़ सकता है, फाइलें देख सकता है, कोड लिख सकता है, पैसे खर्च कर सकता है और अलग-अलग सिस्टम पर काम कर सकता है, वह भी अक्सर हर कदम पर आपसे पूछे बिना.
एआइ पर खुली बहस कभी सामने खड़ी तबाही तो कभी आदर्श दुनिया की कल्पना के बीच झूलती रहती है. मुझे दोनों दावे एकदम पक्के लगते हैं. एआइ इंसानी क्षमता को बढ़ाने वाले सबसे ताकतवर औजारों में से एक है. लेकिन यह सिस्टम से जुड़े जोखिम बढ़ाता है.
एजेंटों से जुड़े जोखिम
हमारी सुरक्षा का बड़ा हिस्सा ऐसी चीज से आता है जो आम तौर पर हमें पसंद नहीं—रुकावट. होम लोन मंजूर होने में हफ्तों लगना. कोई लेनदेन असामान्य लगने पर बैंक मैनेजर का फोन करना. एक अतिरिक्त ओटीपी. ये रुकावटें इतना वक्त देती हैं कि कोई व्यक्ति गलती या धोखाधड़ी पकड़ सके.
एजेंट इन रुकावटों को दूर कर सकते हैं और अक्सर हमसे कम गलतियां करते हैं. वायमो की बिना ड्राइवर वाली कारों में उन्हीं सड़कों पर इंसानी ड्राइवरों की तुलना में गंभीर चोट वाली दुर्घटनाएं 90 फीसद से भी कम हुई हैं. इसीलिए संगठन-संस्थान एआइ की मदद से अपने हर कामकाज को नए सिरे से गढ़ रहे हैं. पर एजेंट पूरी व्यवस्था के लिए नए जोखिम भी रचते हैं:
पैमाना: कोई लापरवाह कर्मचारी एक गलती कर सकता है. लेकिन पूरे संगठन में लगाया गया खराब एजेंट किसी के ध्यान देने से पहले उसी गलती को हजारों बार दोहरा सकता है.
रफ्तार: जिस काम में पहले कई दिन लगते थे, वह अब कुछ सेकंड में हो सकता है. इंसान जब तक पहला गलत फैसला देखेगा, तब तक उसके बाद हजारों और गलत फैसले हो चुके होंगे.
सुरक्षा: एआइ एजेंट जितने उपयोगी होते जाएंगे, हम उन्हें उतनी ही ज्यादा पहुंच और आजादी देंगे. इससे सुरक्षा के नए जोखिम पैदा हो सकते हैं. ईमेल या वेब पेज में छिपा दुर्भावनापूर्ण निर्देश एजेंट को जायज पहुंच का गलत इस्तेमाल करने के लिए उकसा सकता है.
सुरक्षा कैसे हो पुख्ता
इसलिए मैं एआइ सुरक्षा को सीधे-सादे ढंग से देखता हूं. अगर इसे ग्राफ के रूप में देखें तो एक धुरी पर एआइ को दी गई ताकत होगी—वह किन चीजों तक पहुंच सकता है, कितनी आजादी से काम कर सकता है और उसके काम का पैमाना तथा दायरा कितना है.
दूसरी धुरी पर सुरक्षा उपायों की मजबूती होगी—उसकी जांच कितनी अच्छी तरह हुई है, उस पर क्या सीमाएं लगी हैं, उसकी कितनी करीब से निगरानी होती है और उसके काम को रोका या पलटा जा सकता है या नहीं.
किसी एजेंट को हम जितनी ज्यादा ताकत देंगे, सुरक्षा उपाय भी उतने ही मजबूत होने चाहिए. मेरे बिजली बिल की आखिरी तारीख याद दिलाने वाले एआइ को ज्यादा निगरानी की जरूरत नहीं है. अगर वह छोटा-मोटा बिल चुका सकता है तो मैं खर्च की लिमिट और अलर्ट सेट करूंगा.
अगर वह बड़ी रकम ट्रांसफर कर सकता है या नए लाभार्थी जोड़ सकता है तो सुरक्षा मानक बहुत ऊंचे होने चाहिए. सुरक्षा की रेखा ऊपर की ओर मुड़नी चाहिए—नतीजे जितने गंभीर हों, गलती की स्वीकार्य गुंजाइश उतनी तेजी से घटनी चाहिए.
खतरे के दायरे में एजेंट को सुधारने के दो रास्ते हैं—या तो उसकी ताकत घटा दें या सुरक्षा उपाय मजबूत करें. दूसरा रास्ता उसके फायदे बनाए रखता है. व्यवहार में इसका क्या मतलब है? पहली बात, एआइ को अपनी निगरानी खुद नहीं करनी चाहिए.
आपका यूपीआइ ऐप इस भरोसे नहीं रहता कि आपको भुगतान की सीमा याद होगी; सॉफ्टवेयर खुद उसे लागू करता है. एजेंटों के लिए पक्की सुरक्षा सीमाएं जरूरी हैं—खर्च की सीमा, सीमित अनुमतियां और गंभीर तथा न पलटे जा सकने वाले कदमों से पहले खास मंजूरी.
दूसरी बात, नतीजों के हिसाब से एजेंट की स्वायत्तता के स्तर तय करने होंगे. ‘ह्यूमन इन द लूप’ सुनने में भरोसा दिलाता है, लेकिन किसी व्यक्ति को 10,000 कार्रवाइयों की मंजूरी देनी हो तो आखिरकार वह बिना सोचे ‘हां’ पर क्लिक करने लगेगा. एजेंटों को वहां आजादी दी जाए जहां कार्रवाई को देखा और पलटा जा सकता हो. जहां ऐसा मुमकिन न हो, वहां सुरक्षा की कसौटी काफी सख्त होनी चाहिए.
तीसरी बात, आदेश मानना और सुरक्षित होना एक ही बात नहीं है. एआइ किसी अच्छे यूजर की बात गलत समझकर फेल हो सकता है और किसी बुरे यूजर का आदेश पूरी तरह मानकर भी. कभी-कभी एआइ को यूजर का अनुरोध ठुकराना भी होगा क्योंकि उसके नतीजे नुकसानदेह हो सकते हैं.
चौथी बात, जवाबदेही इंसानों के दायरे में ही रहनी चाहिए. गंभीर असर डालने वाले एजेंट की पहचान, तय मंजूरियां और ऑडिट रिकॉर्ड होना चाहिए. उसके काम के लिए व्यक्ति या संस्था की जवाबदेही तय होनी चाहिए.
एक्सेलरेटर और ब्रेक
यह एआइ की रफ्तार घटाने की दलील नहीं है. हम कार तेज चला पाते हैं क्योंकि हमें भरोसा होता है कि ब्रेक काम करेंगे. सुरक्षा पर भरोसा हो तो एआइ अपनाने की रफ्तार बढ़ सकती है. भारत के लिए एआइ पर जरूरत से ज्यादा नियम थोपना बड़ी भूल होगी. हमारी जरूरत के मुकाबले जहां विशेषज्ञों की कमी है—मसलन, माहिर रेडियोलॉजिस्ट—वहां एआइ की क्षमता खास तौर पर उपयोगी है.
हम पहले ही ऐसा डिजिटल सार्वजनिक ढांचा बना चुके हैं जिसने पहचान और भुगतान सेवाओं को करोड़ों लोगों तक पहुंचाया. एआइ एजेंटों के लिए वैसा ही मजबूत ढांचा चाहिए. हमें एआइ को काम करने की आजादी उतनी ही तेजी से देनी चाहिए जितनी हमारे सुरक्षा उपाय इजाजत दें.
लेखक फ्रैक्टल एनालिटिक्स के ग्रुप सीईओ हैं